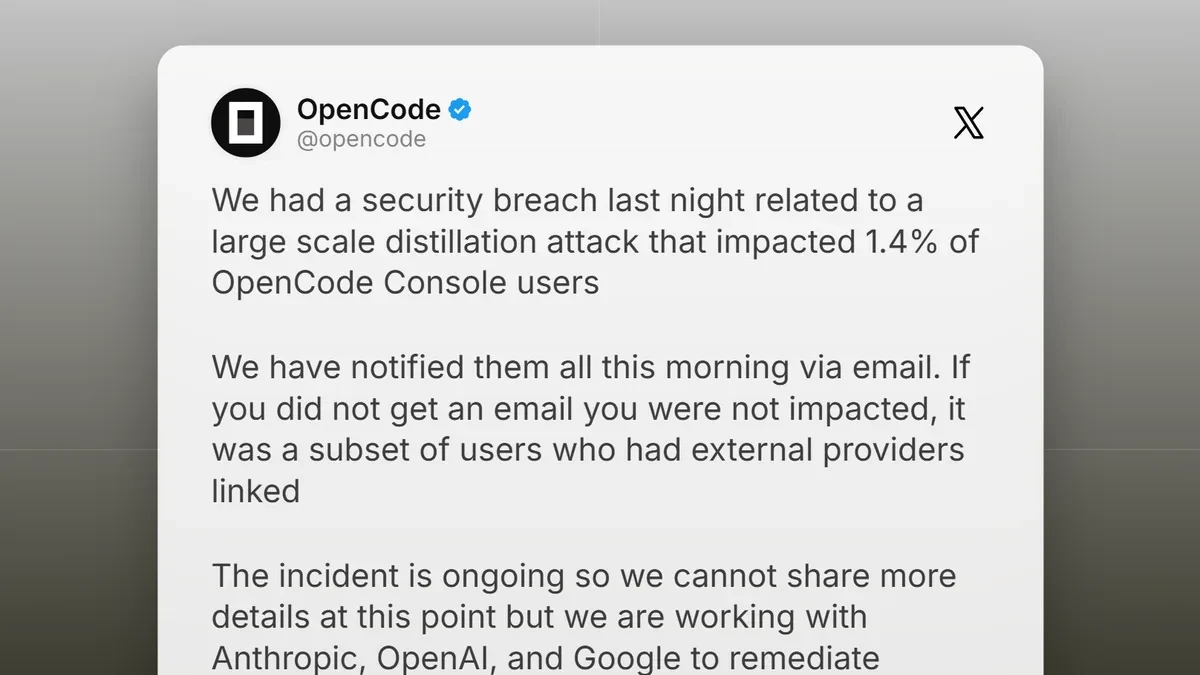
Platform alat bantu pengodean sumber terbuka OpenCode mengonfirmasi adanya insiden peretasan keamanan yang mengekspos kunci API (API key) milik para pengembang. Peretas memanfaatkan akses tidak sah pada sistem lama (legacy system) yang sedang dalam proses penutupan layanan. Akibat insiden ini, kunci API dari penyedia kecerdasan buatan terkemuka seperti OpenAI, Anthropic, hingga Google yang tersimpan di ruang kerja (workspace) pengguna berpotensi besar telah bocor.
Dampak dari kebocoran data ini langsung dirasakan oleh sejumlah pengembang. Beberapa pengguna melaporkan adanya tagihan siluman serta penggunaan tidak dikenal pada akun AI mereka. OpenCode mengungkapkan bahwa insiden ini berdampak pada sekitar 1,4 persen pengguna OpenCode Console, khususnya mereka yang menghubungkan layanan penyedia eksternal. Langkah tegas wajib segera diambil.
Pembengkakan Tagihan Finansial dan Pencurian Akses
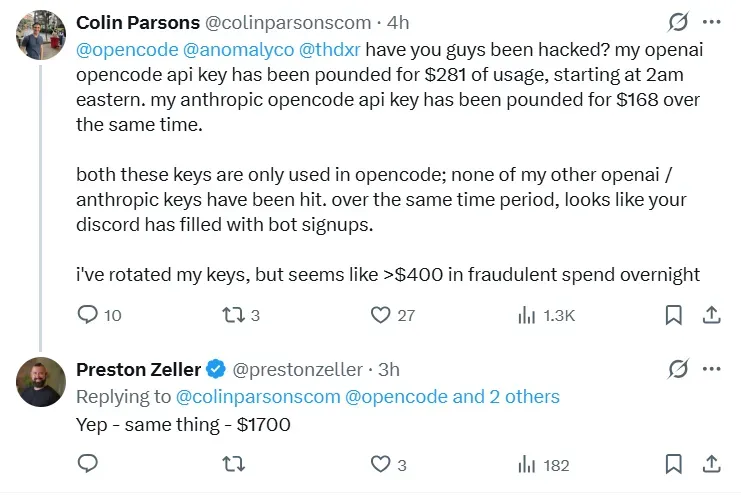
Penyalahgunaan kunci API yang bocor ini langsung memicu kerugian materi bagi para pengembang. Di forum Reddit dan platform X, sejumlah pengguna membagikan pengalaman pahit terkait lonjakan tagihan yang mendadak. Salah satu pengguna melaporkan tagihan tak dikenal mencapai Rp7,1 jutaan ($400) pada akun Anthropic milik mereka. Kerugian finansial mulai bermunculan.
Kasus lain menimpa pengguna layanan Google yang mencatat pembengkakan tagihan hingga sekitar Rp4,1 jutaan (€200). Proyek mereka bahkan terpaksa dibekukan oleh penyedia layanan akibat tuduhan aktivitas berlebihan (excessive abuse). Beberapa pengguna bahkan mengaku menerima peringatan penggunaan dari OpenAI dan Anthropic sebelum OpenCode memberikan pemberitahuan resmi via surel.
Serangan Distilasi Skala Besar dan Gangguan Layanan
Pihak OpenCode mengaitkan insiden peretasan ini dengan serangan distilasi skala besar (distillation attack). Teknik peretasan ini dilakukan dengan mengumpulkan respons dari model AI terkemuka untuk melatih model lain secara ilegal. Saat ini, OpenCode sedang bekerjasama secara intensif dengan Anthropic, OpenAI, dan Google guna menangani dampak serangan tersebut.
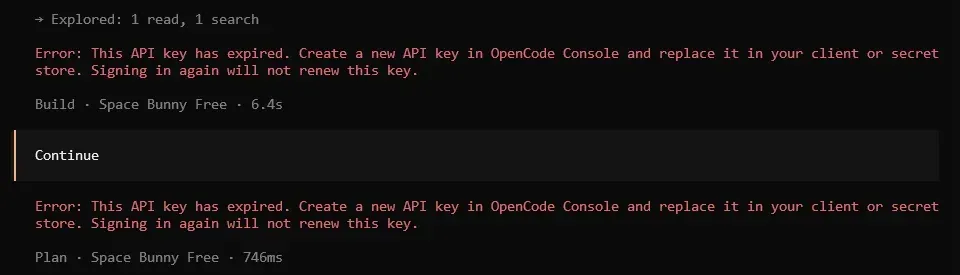
Selain masalah kebocoran data, pengguna juga mengeluhkan kendala teknis saat mengakses platform. Kunci API layanan OpenCode milik mereka mendadak kadaluarsa, sementara upaya log masuk melalui Google atau GitHub memunculkan pesan eror "Unable to start social login". Meskipun beberapa pengembang akhirnya berhasil membuat kunci pengganti setelah beberapa kali mencoba, masalah keamanan AI ini tetap menjadi perhatian serius.
Langkah Penanganan untuk Pengguna Terpengaruh
OpenCode menegaskan bahwa seluruh pengguna yang terdampak telah menerima pemberitahuan resmi melalui email. Bagi pengguna yang tidak menerima surel tersebut, pihak perusahaan memastikan bahwa akun mereka aman. Namun, kewaspadaan tetap diperlukan bagi siapa saja yang pernah menyimpan kredensial di platform tersebut. Pengguna disarankan bertindak cepat.
Para pengembang yang menggunakan platform ini sangat disarankan untuk segera mencabut (revoke) dan mengganti seluruh kunci API eksternal yang pernah tersimpan di ruang kerja OpenCode. Selain itu, pengguna perlu memperbarui kredensial pada aplikasi yang terhubung serta memeriksa riwayat transaksi guna memastikan tidak ada aktivitas mencurigakan yang merugikan.