Ancaman keamanan siber kembali mengincar perangkat jaringan rumahan dan server lokal melalui kerentanan baru yang dikenal sebagai PHP2Shell. Proyek PHP secara resmi mengumumkan dua celah keamanan dengan kode CVE-2026-109618 dan CVE-2026-109619 yang memungkinkan eksekusi kode tanpa autentikasi. Kedua celah ini sama-sama mengantongi skor keparahan 9.2 berdasarkan CVSS 4.0, menjadikannya salah satu ancaman paling serius bagi pengguna homelab, admin jaringan, serta pemilik perangkat penyimpanan jaringan.
Risiko besar ini muncul akibat fakta bahwa eksploitasi dapat dilancarkan sebelum layar masuk atau prompt login muncul sama sekali. Di sisi lain, banyak layanan jaringan rumah yang secara sengaja atau tidak sengaja terekspos langsung ke internet publik melalui fitur port forwarding pada router pengguna. Firma keamanan watchTowr melaporkan telah mendeteksi adanya upaya pemindaian dan eksploitasi aktif terhadap kedua celah tersebut sejak hari Rabu, meskipun belum ada laporan kekurangan sukses yang terkonfirmasi secara luas oleh otoritas terkait.
Dampak Langsung pada Perangkat NAS QNAP dan Penanganan Darurat
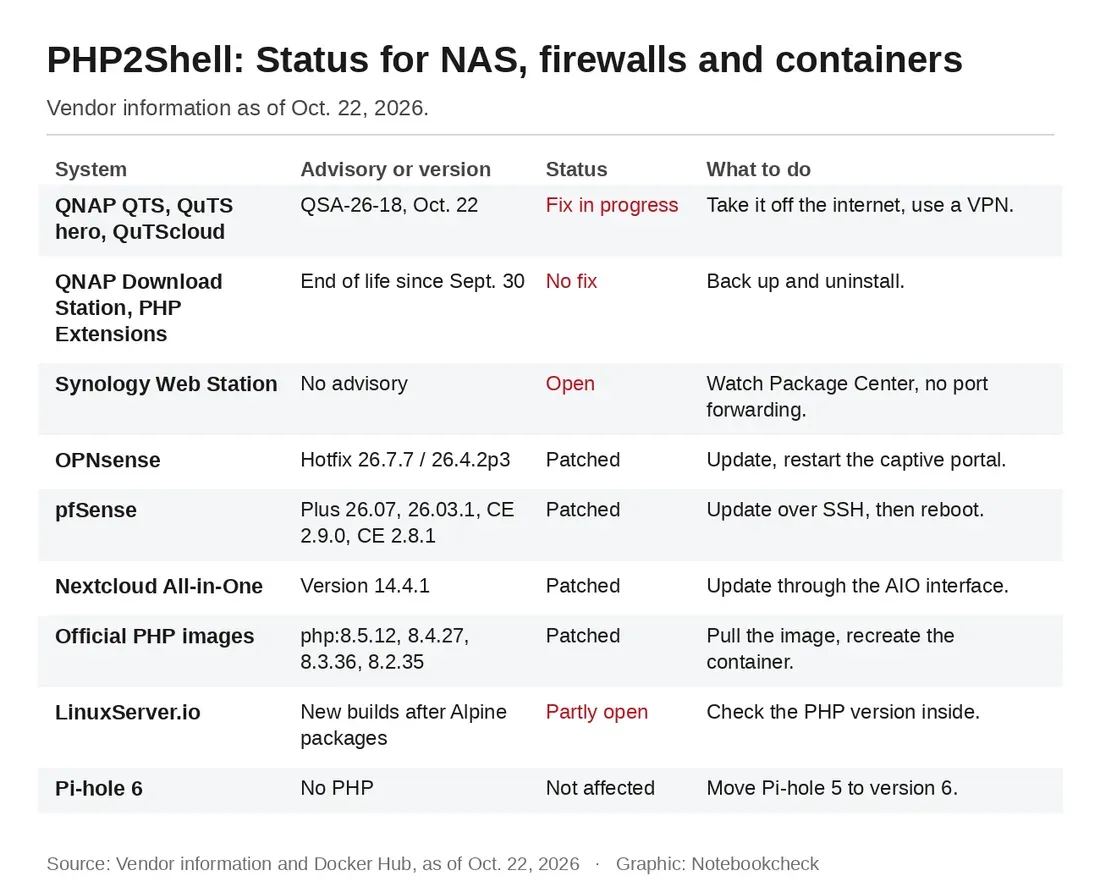
Bagi pengguna perangkat penyimpanan jaringan, QNAP telah menerbitkan penasihat keamanan resmi bernomor QSA-26-18. Versi yang terdampak mencakup sistem operasi QTS 6.1.0, QTS 5.2.11 ke bawah, QuTS hero h6.1.0, h6.0.x, serta h5.2.11 ke bawah dan QuTScloud c5.2.9 ke bawah. Sejumlah aplikasi tambahan seperti Note Station 3, QNE, QVR Surveillance pada model ARM32, hingga TVR OS turut masuk dalam daftar terdampak tanpa pengecualian.
Hingga kini, pihak manufaktur masih dalam tahap pengembangan perbaikan dan belum merilis versi firmware final yang menambal celah ini. Bahkan, layanan seperti Download Station dan berbagai PHP Extensions dipastikan tidak akan menerima pembaruan karena masa dukungannya telah berakhir sejak 30 September lalu. QNAP menyarankan pengguna untuk segera melakukan pencadangan tugas unduhan dan menghapus instalasi modul tersebut.
Langkah pengamanan darurat yang wajib diambil segera adalah memutus akses NAS dari internet publik. Pengguna harus mematikan port forwarding pada router, menonaktifkan UPnP baik di router maupun melalui menu Auto Router Configuration di myQNAPcloud, serta mencabut publikasi layanan yang tidak mendesak. Apabila membutuhkan akses jarak jauh, gunakan jaringan pribadi virtual atau VPN seperti QVPN atau layanan VPN bawaan router Anda. Batasi port manajemen 8080 dan 443 hanya untuk jaringan lokal melalui QuFirewall.
Respons Cepat OPNsense, pfSense, serta Pembaruan Container Docker
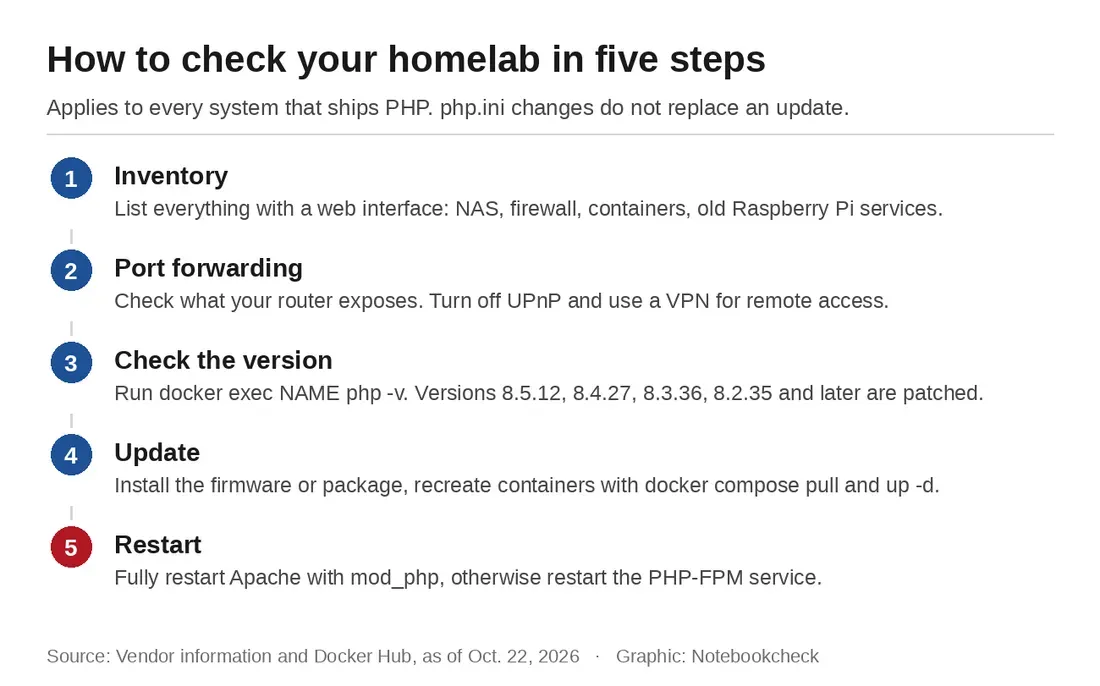
Berbeda dengan perangkat NAS yang masih menunggu guliran pembaruan, pengembang firewall berbasis sumber terbuka bergerak jauh lebih cepat. OPNsense langsung merilis hotfix darurat 26.7.7 untuk edisi komunitas yang membawa PHP 8.5.12, serta versi 26.4.2p3 untuk edisi bisnis dengan PHP 8.3.36. Pengguna yang mengaktifkan fitur captive portal diwajibkan untuk melakukan restart layanan tersebut sesudah proses pembaruan selesai dijalankan.
Di kubu Netgate, pembaruan versi PHP terbaru telah disalurkan untuk pfSense Plus versi 26.07 dan 26.03.1, serta edisi komunitas CE 2.9.0 menggunakan PHP 8.5.12. Sementara itu, versi CE 2.8.1 mendapatkan dukungan PHP 8.3.36. Mengingat antarmuka web tidak bisa menerapkan pembaruan ini secara otomatis, instalasi wajib dilakukan melalui akses SSH atau konsol menggunakan perintah pfSense-upgrade -c dan pkg upgrade, diakhiri dengan proses restart sistem.
Bagi pengguna yang memanfaatkan layanan kontainerisasi, tag resmi gambar PHP seperti php:8.4.27-fpm di Docker Hub telah diperbarui sejak Rabu malam. Seluruh aplikasi populer yang berjalan di atas kontainer seperti Nextcloud All-in-One versi 14.4.1, WordPress, phpMyAdmin, Joomla, hingga Matomo sudah mendapatkan pembangunan ulang gambar sistem. Pengelola layanan LinuxServer.io juga mengonfirmasi bahwa seluruh kontainer berbasis PHP miliknya terdampak dan akan segera merilis versi baru setelah distribusi Alpine merilis paket tambalan.
Langkah Pembaruan Server Linux dan Mitigasi File Konfigurasi
Untuk server Linux yang menjalankan PHP secara langsung pada sistem operasi, pembaruan didistribusikan melalui manajer paket bawaan masing-masing distro. Canonical telah meluncurkan paket tambalan untuk Ubuntu 24.04 melalui mekanisme backport keamanan, sementara Debian menyalurkannya lewat repositori pembaruan resmi. Setiap layanan yang mengandalkan PHP, mulai dari server web Apache dengan mod_php hingga konfigurasi PHP-FPM, wajib melakukan restart total layanan agar tambalan keamanan langsung diterapkan secara efektif.
Kabar baik datang bagi pengguna Pi-hole versi 6 yang dilaporkan sudah tidak lagi bergantung pada komponen lighttpd maupun PHP, sehingga aman dari ancaman kerentanan ini. Sebaliknya, pengguna Pi-hole versi 5 disarankan segera melakukan peningkatan sistem karena masih menyimpan modul PHP yang rentan di dalam sistem operasi lokal mereka.
Terkait pengaturan konfigurasi file php.ini yang banyak dibagikan di internet sebagai solusi instan, para pengembang menegaskan bahwa hal tersebut bukanlah solusi permanen yang utuh. Pengaturan memory_limit=-1 misalnya, hanya bertindak sebagai mitigasi parsial untuk salah satu celah kerentanan saja dan tidak menutup risiko secara menyeluruh. Langkah pengamanan yang paling efektif tetap mengandalkan isolasi jaringan homelab agar tidak terhubung langsung ke internet publik, serta membatasi akses jarak jauh melalui VPN aman seperti WireGuard atau Tailscale.