Alat bantu penulisan kode berbasis kecerdasan buatan buatan Anthropic, Claude Code, terbukti menyimpan potensi celah keamanan serius. Peneliti dari firma keamanan Apiiro menemukan ribuan kredensial sensitif pengembang perangkat lunak yang tidak sengaja terunggah ke repositori publik di platform GitHub.
Kebocoran data ini dipicu oleh cara perangkat lunak mengelola perintah yang disetujui pengguna. Data sensitif seperti kata sandi basis data, kunci layanan awan, hingga kredensial SSH privat ikut tersimpan dalam file konfigurasi lokal. Bahaya ini nyata.
Mekanisme Perintah Shell yang Memicu Celah Keamanan
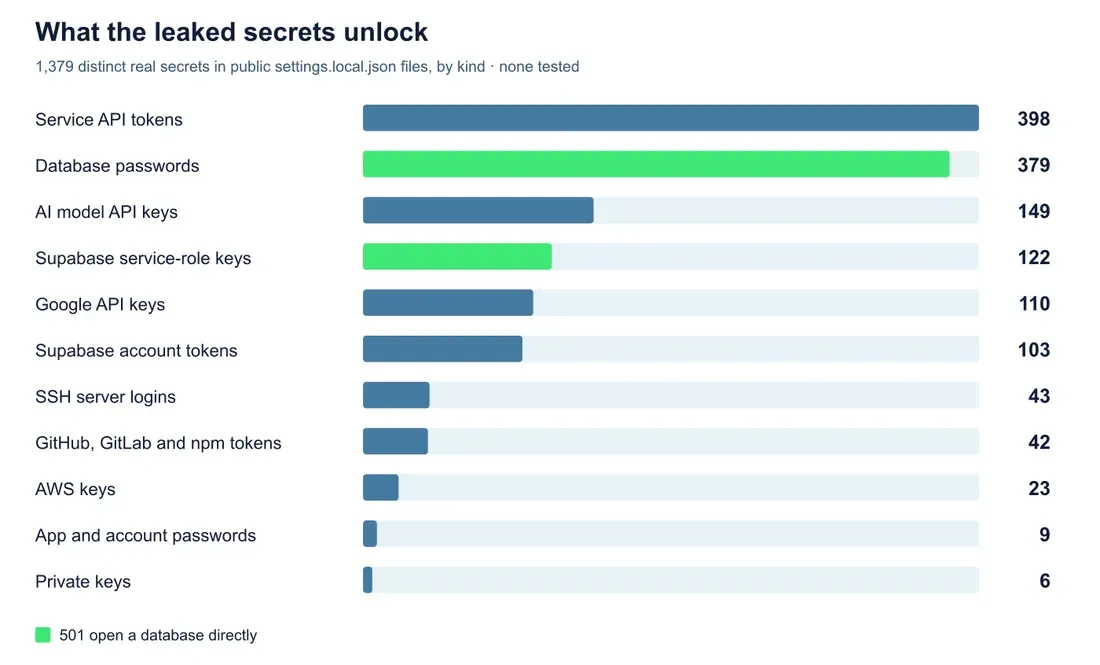
Masalah bermula saat pengembang memilih opsi persetujuan otomatis pada perintah shell di sistem. Ketika pengguna memilih opsi untuk tidak ditanyai lagi, Claude Code menyimpan perintah tersebut ke dalam daftar tindakan berizin di file lokal `.claude/settings.local.json`.
Jika perintah tersebut memuat kata sandi atau token API, informasi rahasia ikut terekam secara otomatis. File ini sebenarnya dirancang untuk tetap berada di komputer lokal. Anthropic sudah menambahkan file tersebut ke daftar pengabaian Git global pengguna agar tidak terunggah.
Proteksi tersebut sering kali gagal berfungsi saat proyek dikloning ke mesin lain. Kegagalan serupa terjadi ketika sebuah folder lokal diubah menjadi repositori baru belakangan. Dalam beberapa kasus, Claude Code bahkan secara otomatis mengunggah perubahan pada file pengaturan tersebut ke repositori publik.
Temuan Peneliti Apiiro dan Jenis Kredensial yang Bocor
Tim peneliti keamanan Apiiro menemukan lebih dari 104.000 salinan file pengaturan tersebut beredar bebas di repositori publik. Sebanyak 1.122 file di antaranya berisi kunci rahasia aktif yang sangat sensitif.
Melalui pemeriksaan riwayat commit dan dokumen bersama, peneliti mengidentifikasi 2.539 kredensial unik dari hampir 2.000 repositori. Kredensial yang terekspos mencakup kata sandi basis data, kunci layanan awan, token API, dan kunci SSH privat. Risiko ini fatal.
Beberapa repositori yang terdampak diketahui milik perusahaan teknologi ternama dan penyedia layanan perangkat lunak. Akses tidak sah ke kunci rahasia ini dapat memberi jalan bagi peretas untuk menembus infrastruktur internal perusahaan.
Tantangan Deteksi Kunci Rahasia dan Respons Resmi Anthropic
Pihak Anthropic telah mengonfirmasi masalah ini dan sedang menyiapkan pembaruan keamanan. Boris Cherny, pimpinan proyek Claude Code, menyatakan timnya mempertimbangkan fitur pemindaian rahasia bawaan serta perombakan sistem izin perintah.
Penggunaan pemindai keamanan mandiri rupanya belum sepenuhnya menjadi jaminan. Pemindai populer seperti Gitleaks dan TruffleHog gagal mendeteksi 215 dari 1.122 file yang memuat kunci rahasia. Kata sandi yang terselip di dalam baris perintah biasa memang sangat sulit dideteksi oleh sistem pemindai standar. Solusi otomatis tidak cukup.
Langkah Tindakan Penyelamatan untuk Pengembang Perangkat Lunak
Para pengembang yang menggunakan alat ini diimbau segera memeriksa repositori proyek mereka. Pastikan file `.claude/settings.local.json` tidak pernah masuk ke dalam repositori publik.
Menghapus file tersebut dari repositori tidak otomatis menyelesaikan masalah. Riwayat commit Git dan cabang turunan proyek masih menyimpan jejak kredensial yang pernah terunggah. Pembersihan harus tuntas.
Langkah paling aman adalah segera mencabut dan mengganti seluruh kata sandi, token API, serta kunci akses yang terindikasi pernah terekspos ke publik.